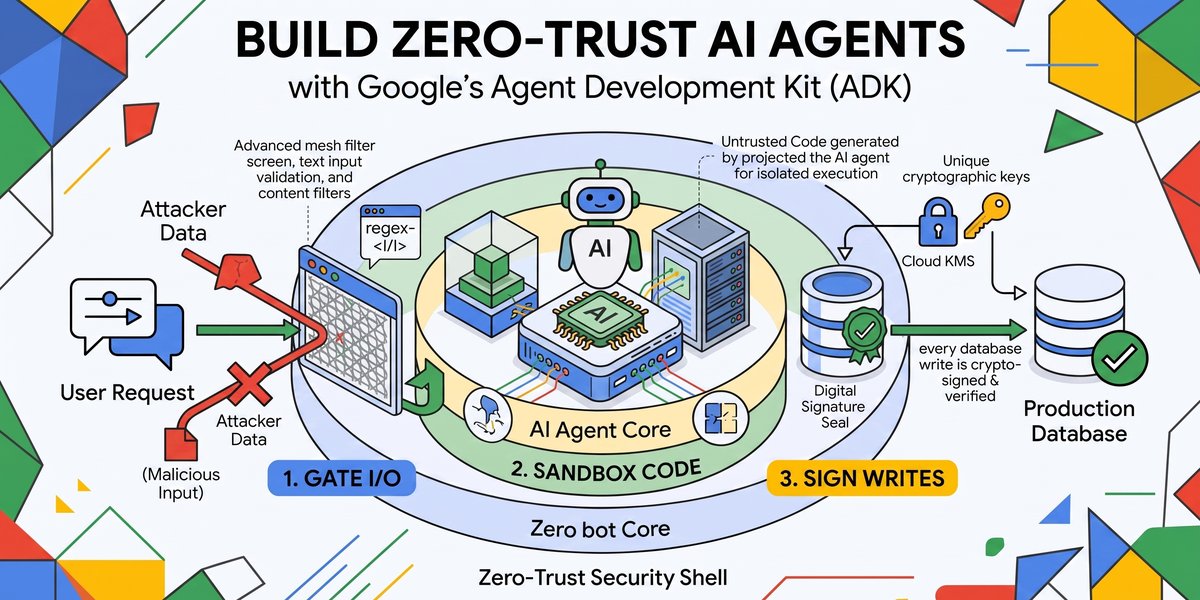
Googleは2026年8月17日、AIエージェントがデータベースの操作やコード実行を行う際に、セキュリティを確保するためのゼロトラストアーキテクチャの概念と実装例を発表しました。LLM(大規模言語モデル)による指示が不正に書き換えられる「プロンプトインジェクション」などの脅威に対し、モデルの外部で強固な防御層を構築する手法を提示しています。
署名によるデータの真正性確保
AIエージェントがデータベースの値を書き換える際、従来の共有接続では「どのエージェントが操作を行ったか」の証明が困難です。Googleは、すべての状態変更に対してエージェント固有のデジタル署名を付与し、データベース側でその署名を検証する仕組みを提案しています。
Google Cloud環境では、各エージェントに専用のサービスアカウントを割り当て、Cloud KMS(Key Management Service)の非対称鍵を用いて署名を行います。これにより、データベース内のレコードが不正に改ざんされた場合、バックグラウンドの監査スキャンによって即座に検知できる仕組みを実現します。
コード実行時のサンドボックス化
エージェントが動的にPythonコードを生成して実行する場合、実行環境の隔離が不可欠です。標準的なコンテナではホストOSのカーネルが共有されるため、不正なコードによって環境変数が流出するリスクがあります。
これに対し、gVisorを用いたサンドボックス環境での実行を推奨しています。ネットワーク接続を遮断し、メモリやCPUの使用量に制限をかけた状態でコードを実行することで、万が一の攻撃時にもホストシステムへの影響を最小限に抑えます。
セマンティック・ゲートウェイによる制御
システムの指示(システムプロンプト)による制約は、モデルの更新やプロンプトの調整によって回避される可能性があります。そのため、ビジネスルールをモデルの指示に依存させるのではなく、モデルとデータベースの間に「セマンティック・ゲートウェイ」を配置して、強制的な制御を行う手法が示されています。