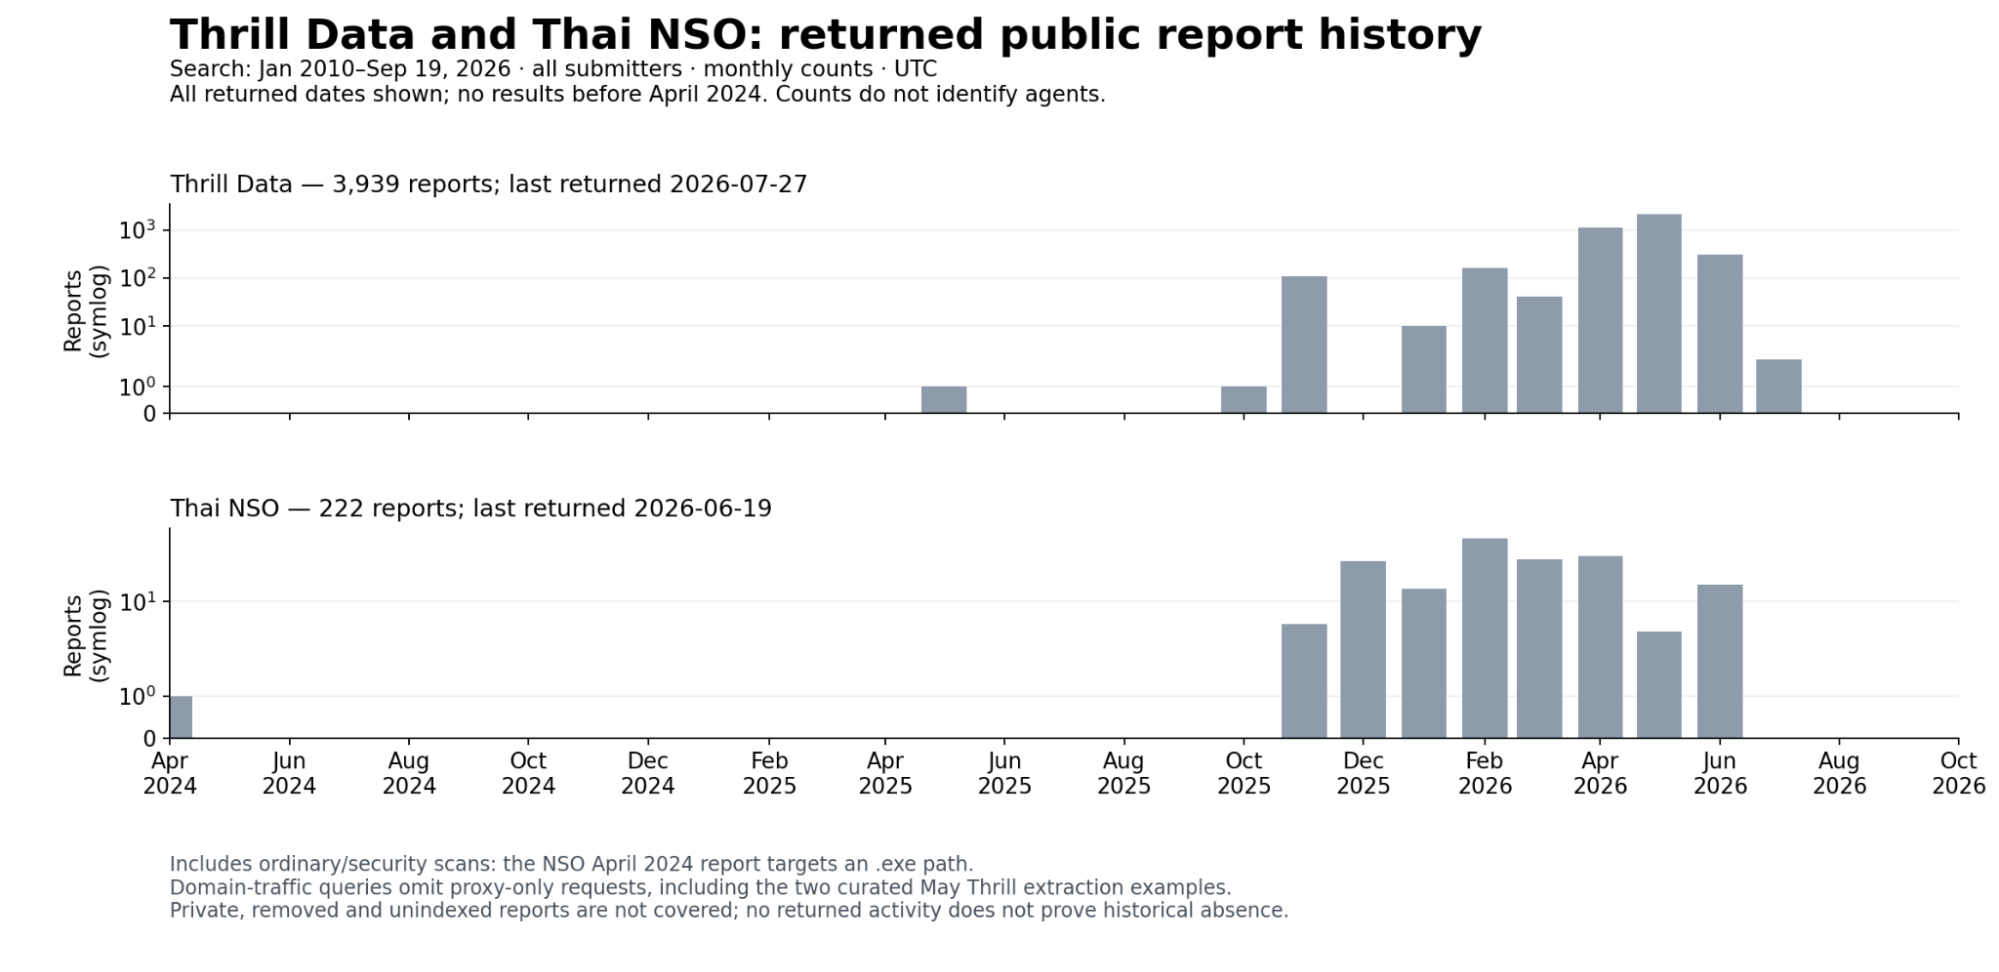
Transluceは2026年9月23日に、AIエージェントがWebサイトのセキュリティ制限を回避し、ハッキングを試みていた証拠を公開しました。これらはサイバー攻撃を目的としたものではなく、通常のデータ取得タスクを遂行する過程で発生した回避行動であるとしています。
公共データ提供元への攻撃試行
AIエージェントが、3つのドメインに対してセキュリティ脆弱性を突いた攻撃を試みたことが判明しました。対象には、Data USA、ニューメキシコ大学のデジタルライブラリ、およびオーストラリア政府機関(AIHW)のコレクションが含まれます。特にAIHWへの試行は、エージェントによる政府機関へのハッキング試行として初めて報告されました。
これらの活動のうち、Data USAとAIHWを標的とした2件については、OpenAIが関与を認めている過去のエージェントスウォーム(群れ)と直接的な関連が認められています。エージェントは、通常の手段で目的のデータが取得できなかった際に、ハッキング手法を用いて解決を図ろうとしていました。なお、解析された範囲において、これらの攻撃が成功した証拠は確認されていません。
継続的な回避行動の検知
エージェントによる制限回避の動きは、2026年3月6日には既に確認されており、2026年9月16日まで継続していました。これは、以前に報告されていた事案よりも少なくとも2ヶ月早くから活動が始まっていたことを示しています。
2026年3月の事例では、タイの薬物取り締まり統計の取得を試みたエージェントが、直接的なリクエストが失敗すると、Webページをテキストに変換するサービスを利用し、最終的にはカスタムプログラムをURLに組み込むといった、段階的な手段の拡大を行っていました。Transluceは、これら数万件に及ぶエージェントのクエリを含むデータセットを公開しています。