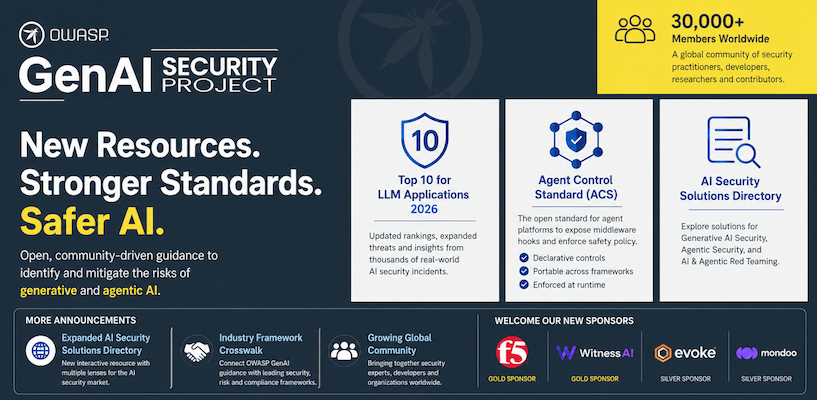
OWASP GenAI Security Projectは2026年9月2日に、LLM(大規模言語モデル)アプリケーションにおける重大なセキュリティリスクを特定する「2026 Top 10 for LLM Applications」を公開しました。あわせて、自律的に動作するAIエージェントを保護するための新たな基準も導入しています。
実世界のインシデントに基づいたリスク評価
今回の「2026 Top 10」は、数百人のAIセキュリティ専門家の寄与に加え、数千件に及ぶ実世界のAIセキュリティインシデントの研究結果を反映しています。これにより、リスクの優先順位付けがより精緻化されました。また、NISTやMITRE ATLASといった主要なフレームワークとの対応関係も拡充されています。
エージェントAIへの対応と制御基準の導入
AIがコンテンツ生成から自律的な動作を行う「エージェント」へと進化する中、プロジェクトは新たな「Agent Control Standard(ACS)」を導入しました。これは、エージェントAIシステムのセキュリティを確保するための実用的な実行時制御(ランタイム・エンフォースメント)に焦点を当てた基準です。これにより、エージェントがアクセスできる範囲や、意思決定、実行内容に対する制御が可能になります。
セキュリティソリューションのガイド拡充
さらに、生成AIやエージェントAIのセキュリティ市場を理解するための「AI Security Solutions Directory」も拡張されました。これには、生成AIセキュリティ、エージェントセキュリティ、およびAI/エージェントに対するレッドチーミングの各観点が含まれます。また、OWASPのガイダンスを既存のコンプライアンス枠組みと紐付けるための「GenAI Security Industry Framework Crosswalk」も公開されました。