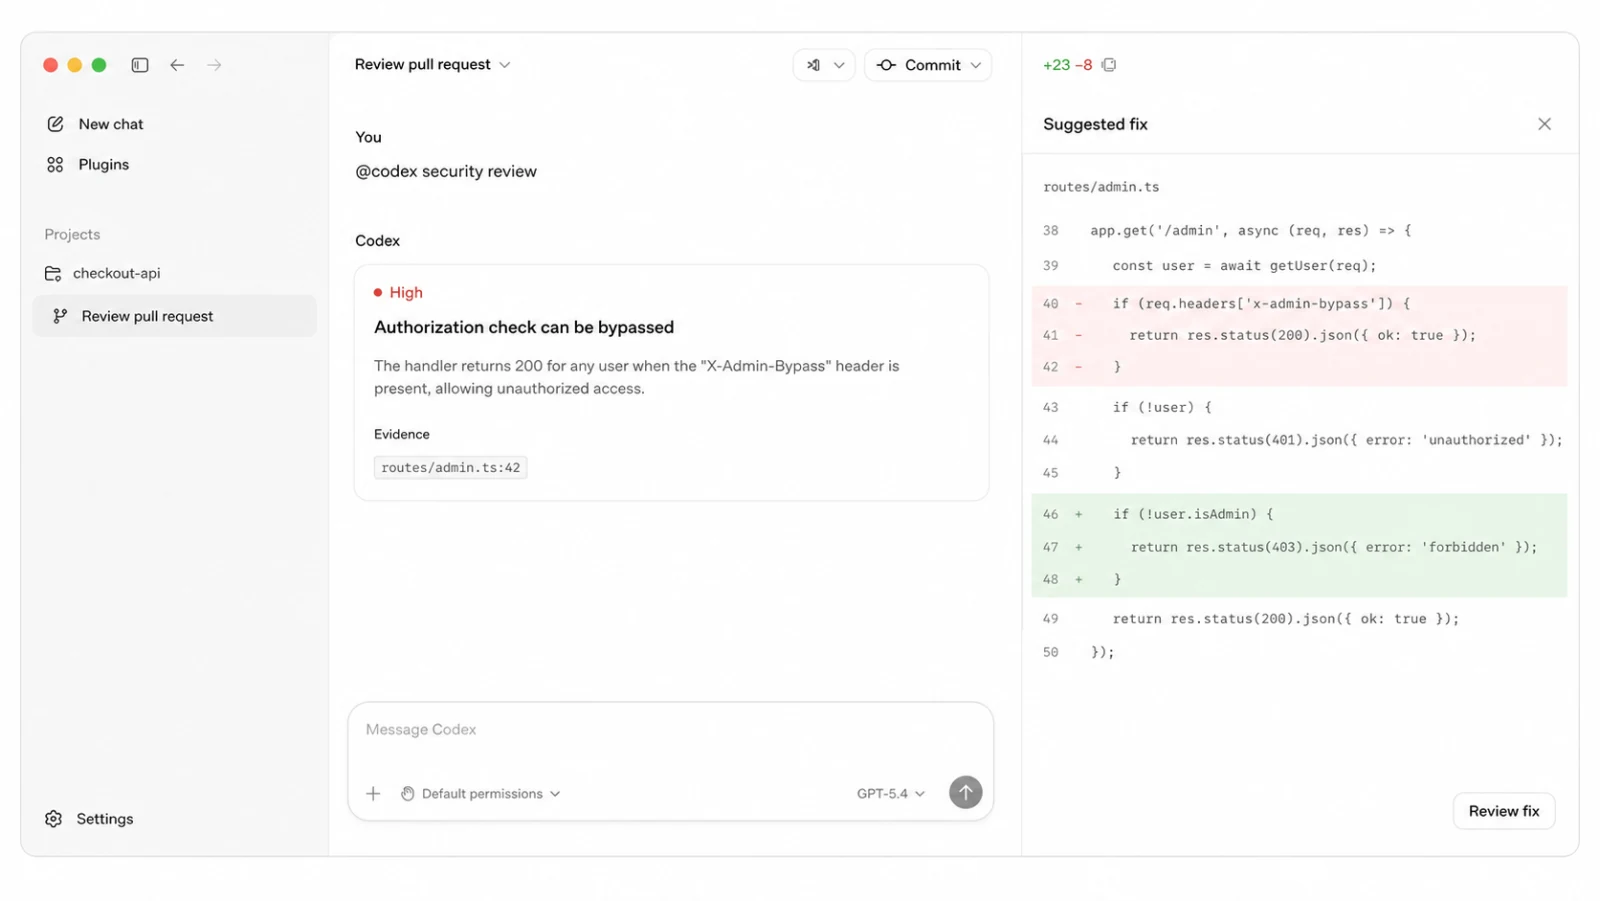
OpenAIは2026年8月21日に、セキュリティ専門家の業務を支援する「OpenAI Daybreak」を発表しました。この機能群は、ChatGPTやCodex Securityを活用し、脆弱性の調査から修正パッチの作成までの一連のプロセスを効率化します。
脆弱性調査から修正までのワークフローを統合
OpenAI Daybreakは、モデルとセキュリティツールを組み合わせ、承認された防御担当者のためのエコシステムを提供します。従来のセキュリティ業務では、問題の発見後にソフトウェアへの影響調査や証拠収集、安全な修正の適用といった複雑な工程が必要でした。Daybreakは、これら一連のプロセスをChatGPTやCodex Securityを通じて統合的に行えるようにします。
開発フローに組み込まれた高度な分析機能
Codex Security Reviewは、GitHubのプルリクエストに対して直接セキュリティ分析を提供します。コメントを通じてレビューを依頼できるほか、プッシュのたびに自動でレビューを実行する設定も可能です。分析結果には、重要度や攻撃経路、修正ガイダンスなどが含まれます。
また、リポジトリ全体を対象としたスキャンや、既存の脆弱性バックログ(JiraやGitHubの通知など)の仕分けも可能です。これにより、静的解析の結果やバグバウンティの報告が、実際に運用中のソフトウェアに影響するかどうかを迅速に判断できます。
検証済みの修正パッチ作成を支援
問題が確認された後は、Codex Securityが修正パッチの作成を支援します。可能な場合には、修正によって問題が解決されることを示すための回帰テストの生成も行います。最終的な修正の適用判断はエンジニアが行うものとして、具体的な証拠とともに修正案を提示します。
ターミナルやCIへの対応
開発者の既存のワークフローを妨げないよう、オープンソースのCodex Security CLIやTypeScript SDKも提供されています。これにより、ターミナルやCI(継続的インテグレーション)パイプラインから直接スキャンを実行することが可能です。